PHPでできることを初心者向けに解説|レンタルサーバーで作れるものと始め方
PHPを使うと、HTMLだけでは作れない「動きのあるWebサイト」が作れます。この記事では、PHPでできることを実際のコード付きで紹介し、レンタルサーバーで動かすまでの流れを解説します。
目次
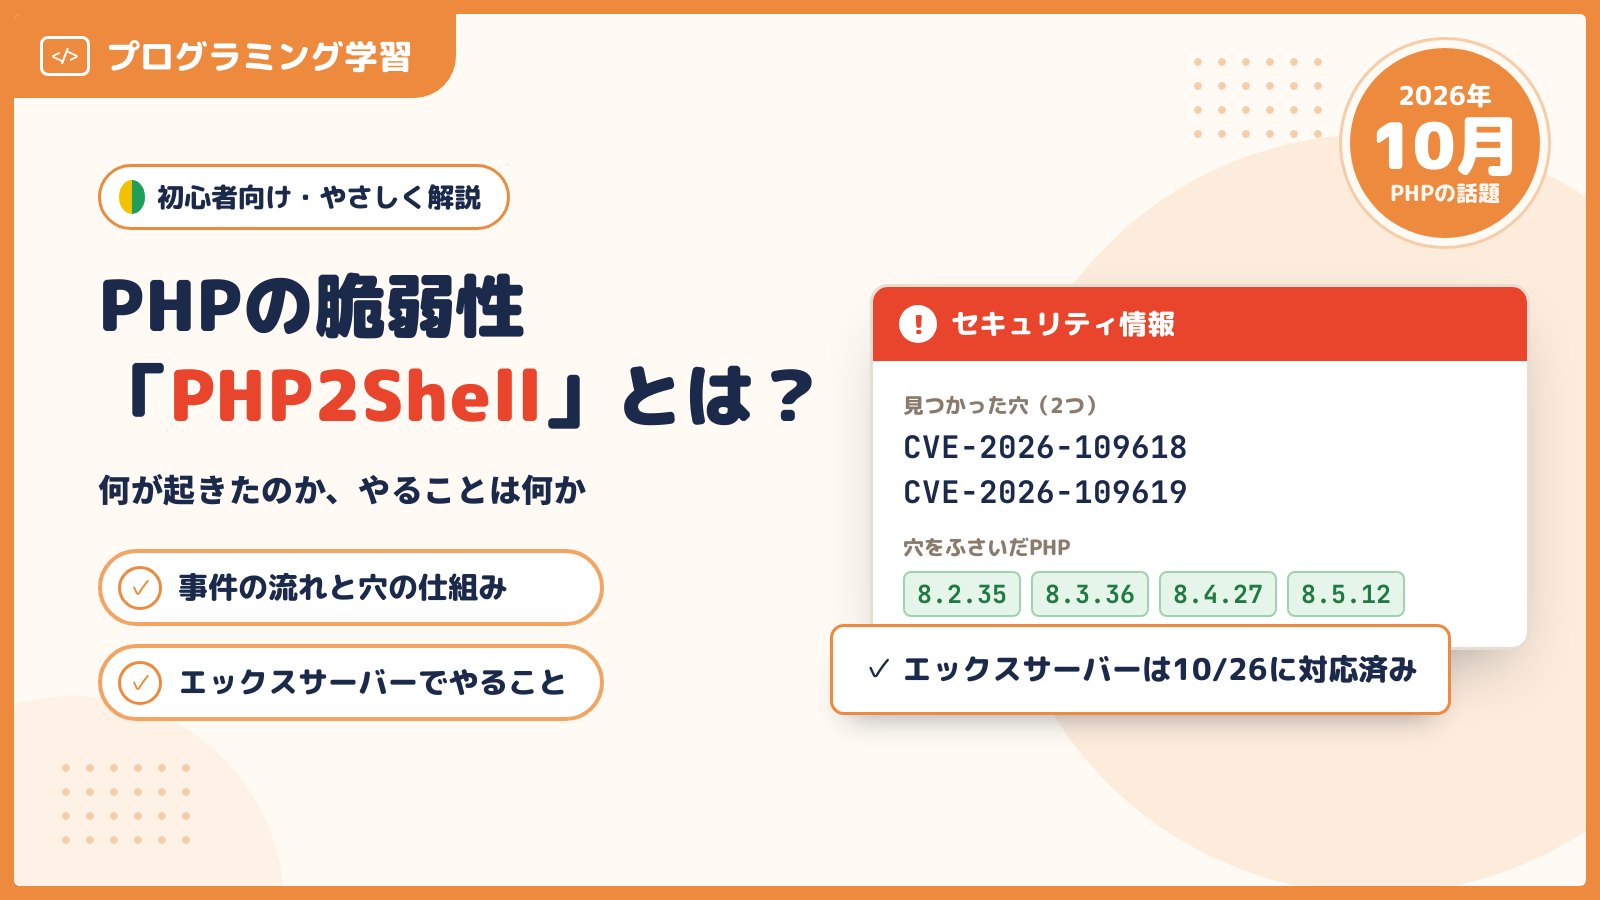
2026年10月の終わりごろ、ニュースやSNSで「PHPに深刻な脆弱性」という話題を見かけた人も多いと思います。役所のサイトやゲームが急にメンテナンスに入ったり、レンタルサーバーの会社から「重要なお知らせ」のメールが届いたりしました。
でも、ニュースを読んでも「メモリ」「リモートコード実行」「CVSS 9.2」……と、知らない言葉ばかりで、結局なにが起きたのかよくわからなかった、という人もいるのではないでしょうか。
この記事では、この騒ぎ(「PHP2Shell」と呼ばれています)について、
を、プログラミングを始めたばかりの人にもわかるように説明します。むずかしい技術の話は、たとえ話に置きかえて進めるので、安心して読んでください。
※この記事は、2026年11月16日の時点で公開されている情報をもとに書いています。もとにした情報は、記事の最後の「参考にした情報」にまとめています。
脆弱性(ぜいじゃくせい)とは、プログラムの中にある「悪い人に使われてしまう穴」のことです。「セキュリティホール」と呼ばれることもあります。
家でたとえると、こんな感じです。
この「裏の窓の欠陥」が脆弱性です。ふつうに暮らしている分には問題が起きませんが、そのことを知っている泥棒には入られてしまいます。
そして脆弱性がやっかいなのは、持ち主が気をつけていても防げないところです。今回の穴は、わたしたちが書いたPHPのコードではなく、PHPそのもの(PHPを動かしているプログラム)の中にありました。つまり、コードをどんなにていねいに書いていても関係なく、PHPを使っているサーバーなら狙われる可能性があったのです。
先に、ニュースによく出てきた言葉をまとめておきます。全部覚えなくて大丈夫です。わからなくなったら、ここに戻ってきてください。
| 言葉 | 意味 |
|---|---|
| PHP2Shell | 今回の2つの脆弱性につけられたあだ名。「PHPを通して、サーバーを操作できる画面(シェル)まで乗っ取れる」という意味 |
| CVE-2026-109618 CVE-2026-109619 |
脆弱性につけられる世界共通の番号。「CVE-年-番号」の形。今回は2つの穴がセットで見つかった |
| リモートコード実行(RCE) | 離れた場所から、他人のサーバーで好きなプログラムを動かせてしまうこと。脆弱性の中でも、いちばん危ない種類 |
| CVSS 9.2(Critical) | 脆弱性の危なさを0〜10の点数で表したもの。9.0以上は「緊急(Critical)」で、最高ランク |
| 修正版(パッチ) | 穴をふさいだ新しいバージョンのPHP。今回は 8.2.35、8.3.36、8.4.27、8.5.12 |
おおまかな流れは、次のとおりです(日付は日本時間)。
| いつ | 何が起きたか |
|---|---|
| 2024年 | PHPの点検(外部の監査)で、片方の穴につながる「あやしい兆し」が見つかる。でも、どう直すかで意見がまとまらず、修正が止まってしまう |
| 2026年8月 | セキュリティ会社などが、AIを使ってPHPのプログラムを調べる中で、本当に悪用できる穴だと確認し、PHPの開発チームに報告 |
| 8〜9月 | 別の会社からも、同じ穴や追加の攻撃方法が次々と報告される。開発チームは内緒で修正版を準備 |
| 10月20日〜21日 | PHPの公式サイトが「重大な修正を21日23時に公開します」と予告。ところが、その前に情報の一部が外にもれてしまい、攻撃のこころみも見つかる |
| 10月21日 | IPA(情報処理推進機構)などの国の機関が「23時の公開に備えてください」と呼びかけ。各社が予防のためにサイトを止めたり、守りを固めたりする。夜に修正版が公開される |
| 10月26日 | アメリカの機関(CISA)が、2つの穴を「実際に悪用されている脆弱性」のリストに追加 |
| 11月 | PHPの財団が、2024年に兆しをつかんでいたのに直せなかったことを「構造的な失敗」と認める |
ふだん、脆弱性の修正は「直してから、こういう穴がありましたと発表する」順番で進みます。先に穴のことを発表してしまうと、修正版が出る前に悪い人が攻撃してくるからです。今回は、修正版が出る前から情報がもれ始めていたことも、騒ぎを大きくしました。
脆弱性は、毎月のようにいろいろなソフトで見つかっています。それでも今回がここまで話題になったのには、理由が4つあります。
PHPは、世界中のWebサイトのおよそ7割で使われているといわれています。WordPressもPHPで動いていますし、レンタルサーバーの管理画面や、会社のネットワーク機器の中でもPHPが使われています。「PHPに穴がある」は「インターネットの大部分に穴がある」とほぼ同じ意味だったのです。
今回の穴は、ログインもいらず、ネット越しに送るデータだけで、サーバーに好きなプログラムを動かせてしまう可能性があるものでした(リモートコード実行)。サーバーを乗っ取られると、データを盗まれたり、サイトを書きかえられたり、ほかへの攻撃の踏み台にされたりします。
影響を受けるのはPHP 5.4(2012年に出たバージョン)から最新の8.5まで、ほぼすべてでした。ところが、PHPの公式が修正版を出すのは、まだサポート期間中の8.2〜8.5だけです。サポートが終わった古いPHPを使い続けているサイトは、自分で何とかしなければいけない状態になりました。
どこまで危ないのかがはっきりしない段階で、修正版の公開時刻だけが決まっていたので、多くの組織が「念のため、いったんサイトを止める」判断をしました。国内でも、省庁や自治体、銀行、ゲームなどのサービスが一時的にメンテナンスに入りました。エックスサーバーも、予防のために自社の公式サイトや管理画面を一時停止しています。
ふだん使っているサービスが次々と止まったので、技術にくわしくない人の目にも「何か大変なことが起きている」と見えたわけです。
ここからは、穴の仕組みを少しだけ見てみます。専門的な話はたとえ話に置きかえるので、「へえ、そういうことか」くらいで読んでください。
ブラウザからページを開くと、サーバーでPHPが動きます。このときPHPは、メモリという場所を使って作業します。メモリは、作業用の机のようなものです。
これまでのシリーズで書いてきた、こんなコードを思い出してください。
<?php
$name = $_POST['name'];
echo htmlspecialchars($name, ENT_QUOTES, 'UTF-8');フォームから送られてきた名前($_POST['name'])や、変数$nameの中身は、この作業机の上に置かれています。1回のアクセスの処理が終わったら、机の上を片づけて、次のアクセスの作業にうつります。
今回の2つの穴は、どちらもこの「机の上の片づけ」に関する失敗でした。
PHPには、「1回のアクセスで使っていい机の広さ」の上限があります(memory_limitという設定です)。机がいっぱいになると、PHPはその場で作業を打ち切ります。
ところが、書類を半分だけ並べた、ちょうど悪いタイミングで打ち切られることがありました。すると、中途半端な状態の書類が机に残り、そのあとの片づけ係がこわれた書類をそのまま使ってしまうのです。
攻撃する人は、わざと大きなデータを送りつけて机をいっぱいにし、「ちょうど悪いタイミング」を作り出します。そして、こわれた書類のすき間に、自分の命令をしのびこませることができてしまいました。
サーバーでは、PHPの作業係(ワーカー)が、いろいろな人からのアクセスを順番に処理しています。1人目の作業が終わったら、机を片づけて2人目の作業へ……という流れです。
ところが、ある条件のときに、「どこに何を置いたか」のメモだけが残ったまま、机の上の書類が片づけられてしまうことがありました。次の人の作業が始まると、作業係は古いメモを信じて、もう別のものが置かれている場所を読みに行ってしまいます。
攻撃する人は、1回目のアクセスでわざとこの状態を作り、2回目のアクセスでメモが指している場所に自分のデータを置くことで、作業係に自分の命令を実行させることができました。こうした失敗は、専門用語で「解放後使用(use-after-free)」と呼ばれます。
どちらの穴も、わたしたちが書いたPHPのコードが動き始める前の段階や、PHPの内部の片づけで起きるものでした。特に条件がそろった環境では、アプリのコードが1行も動かないうちに攻撃が成立するとされています。
つまり、「htmlspecialcharsを忘れずに書いた」「入力チェックをちゃんと書いた」といった、わたしたちの側の工夫では防げない穴だったのです。守るには、PHPそのものを修正版に入れかえるしかありませんでした。
ここは、冷静に見ておきたいところです。
つまり、「インターネットが大混乱になった」というほどの被害は、今のところ広くは確認されていません。それでも、各社がすぐに動いたからこそ、被害がおさえられたともいえます。
修正版が出たあとの10月23日に、PHPの開発チームは別の脆弱性(CVE-2026-115560)も公表しました。PHP2Shellの修正版とは別の問題です。
こちらは、特定の設定と、アプリのコードの組み合わせのときだけ起きるもので、影響を受ける構成は一般的ではないとされています。そのため開発チームは、急ぎの修正版ではなく、ふだんのリリースの流れで直す方針を示しています。
エックスサーバーの特設ページは、PHP2Shellの2件だけを対象にしていて、この脆弱性は「対象外」と書かれています。レンタルサーバーを使っている人は、サーバー会社からのお知らせを確認しておくと安心です。自分でサーバーを管理している人は、JPCERT/CCの注意喚起にある設定の変更(緩和策)を確認してください。
このシリーズで使っているエックスサーバー(レンタルサーバー)の対応も見ておきましょう。エックスサーバーの特設ページによると、次のように対応されています。
レンタルサーバーを使っているなら、原則として、自分でやる作業はありません。今回の対策のために、PHPのバージョンを急いで変える必要もないとされています。
これは、レンタルサーバーを使う大きなメリットの1つです。もし自分でサーバーを管理していたら(VPSなど)、夜中に修正版が出るのを待って、自分の手でPHPを入れかえなければいけませんでした。実際、エックスサーバーでもVPSは利用者が自分で更新する必要があります。
作業は不要ですが、この機会に次のことを確認しておくと安心です。
最後に、これからPHPを勉強していくわたしたちが、この騒ぎから学べることを3つ挙げておきます。
今回、いちばん困ったのは、サポートが終わった古いPHPを使い続けていたサイトでした。公式の修正版がもらえないからです。PHPのバージョンは、サポート期間中のものを使う。これがいちばん基本的な身の守り方です。
今回のような穴は、個人の力ではどうにもなりません。レンタルサーバーなら、こうした対応をサーバー会社がまとめてやってくれます。勉強中や個人のサイトなら、まずはレンタルサーバーで動かすのが安心です。
「PHPそのものに穴があるなら、自分で気をつけても意味がない」と思うかもしれませんが、そうではありません。実際の攻撃の多くは、サイトを作った人のコードのミスを狙ってきます。
このシリーズで学んできた、htmlspecialcharsで表示を守る(5本目)、prepareとexecuteでデータベースを守る(7本目)、パスワードで管理ページを守る(8本目)といった対策は、これからもずっと必要な「自分の家のカギ」です。
ニュースで「脆弱性」という言葉を見ると、こわくなってしまいますよね。でも、何が起きたのかがわかれば、「自分は何をすればいいのか」も落ち着いて判断できます。この記事が、その助けになればうれしいです。
PHPのバージョンの確認・切りかえ方法は、こちらの記事で画面つきで説明しています。
PHPを一から勉強してみたい人は、シリーズの1本目からどうぞ。
この記事は、次の情報をもとに書いています(2026年11月16日に確認)。最新の情報は、それぞれのページで確認してください。
PHPを使うと、HTMLだけでは作れない「動きのあるWebサイト」が作れます。この記事では、PHPでできることを実際のコード付きで紹介し、レンタルサーバーで動かすまでの流れを解説します。
エックスサーバーで初めてのPHPを動かしてみましょう。ファイルマネージャでPHPファイルを作り、ブラウザに「Hello World」を表示するまでを解説します。<?phpやechoの意味、よくあるエラーの直し方も1行ずつ説明します。
PHPの「変数」と「配列」を、超初心者向けに1行ずつ解説します。値を入れておく箱を作り、echoで表示しながら、文字のつなぎ方や数字の計算、連想配列まで覚えましょう。前回作った自己紹介ページも変数で書き直します。